Was ist Industrial DevOps?
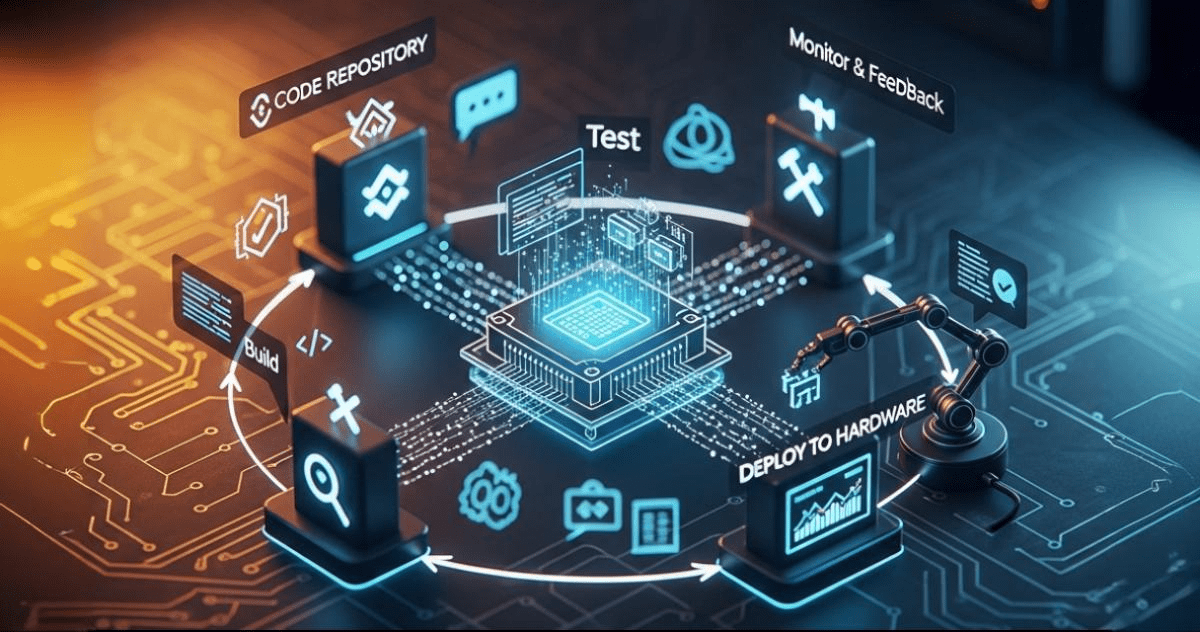
Industrial DevOps steht für die Anwendung von DevOps‑Prinzipien auf industrielle Automatisierungssysteme – also auf SPS/PLC‑Entwicklung, SCADA, DCS und cyber‑physische Systeme. Es geht um Continuous Delivery für industrielle Anlagen, inklusive Entwicklung, Deployment und Serviceability. Industrial DevOps ist die konsequente Integration von Software‑Engineering‑Praktiken in die OT-Welt, um Entwicklungszyklen zu beschleunigen und Fehler zu reduzieren.
Typische Ziele sind dabei:
Weniger Stillstandzeiten
Höhere Softwarequalität
Mehr Transparenz in industriellem Code
Sicherere Deployments
Beschleunigte Änderungsprozesse
Warum ist Industrial DevOps jetzt so geschäftskritisch?
Der State of Industrial DevOps Report 2024 von Copia zeigt eindrucksvoll die Dringlichkeit:
- 4,2 Mio. USD Kosten pro Stunde Downtime
- Durchschnittlich 30 Stunden Produktionsstillstand pro kritischem Fehler
- 78 % der Unternehmen nutzen weiterhin Ad‑hoc‑Fixes in PLC‑Code
- 97 % wünschen sich moderne DevOps‑Tools für industrielle Software
Diese Zahlen zeigen klar, wie wertvoll transparente Versionierung, automatisiertes Testen und strukturierte CI/CD‑Pipelines für PLC‑Code wären.
Aspekte des Industrial DevOps:
Die folgenden Best Practices sind eine Synthese aus technischen Unterlagen, wissenschaftlichen Quellen und Branchenreports:
Versionierung & Traceability
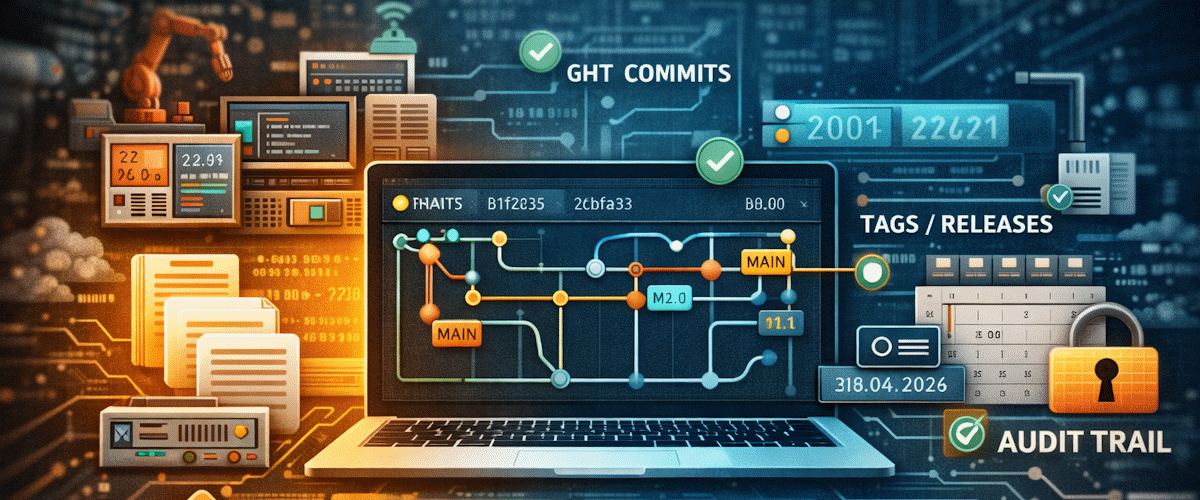
Viele OT‑Teams arbeiten noch ohne moderne Versionskontrolle. Damit entstehen in OT-Teams erhebliche Risiken. Ohne Versionierung lassen sich Änderungen an Software oder Konfigurationen nicht lückenlos nachvollziehen, Fehler sind schwer zu finden und zurückzunehmen, und im Ernstfall fehlen zuverlässige Backups. Das erhöht die Fehleranfälligkeit und die Gefahr von Produktionsausfällen und Sicherheitslücken.
Letztlich erschwert das Fehlen einer strukturierten Versionskontrolle den kontrollierten und sicheren Betrieb industrieller Anlagen erheblich.
Unsere Best Practices:
- Quellstände, Bibliotheken, Konfigurationen, Parameter, Rezepturen versionieren
- Tags/Releases und ein klarer Audit-Trail: Wer hat was wann warum geändert?
- Git‑ähnliche Workflows für SPS‑Projekte
Continuous Integration: Automatisieren, was automatisierbar ist
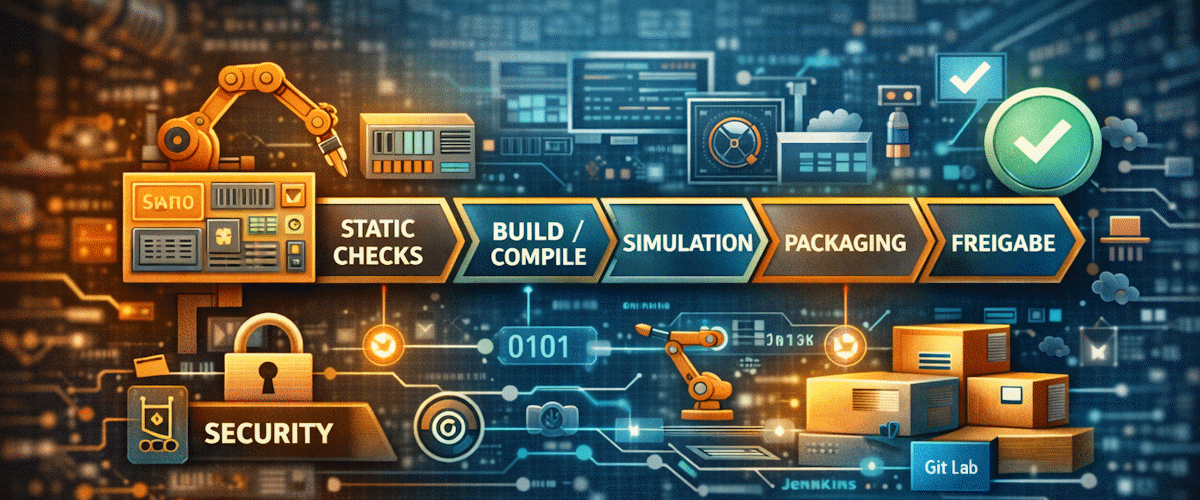
Während Continuous Integration (CI) in der klassischen IT längst Standard ist, steht die OT vor besonderen Herausforderungen: Unterschiedliche Systemlandschaften, proprietäre Engineering-Tools und hohe Anforderungen an Verfügbarkeit und Sicherheit machen die Einführung von CI-Prozessen komplexer.
Dennoch bietet die Automatisierung von Build-, Test- und Freigabeprozessen erhebliche Vorteile, etwa eine höhere Nachvollziehbarkeit von Änderungen, schnellere Fehlererkennung und einen kontrollierten, reproduzierbaren Ablauf – wichtige Voraussetzungen für den modernen Betrieb industrieller Anlagen.
Unsere Best Practices:
- Static Checks (Konventionen, Export-Checks, Policy)
- Build/Compile/Export (wo möglich)
- Simulation/Teststand (zuerst die riskantesten Funktionen)
- Artefaktablage (immutable, identifizierbar)
- Gates (Freigaben nach Kritikalität)
Continuous Delivery: Staged Rollouts statt „Big Bang“
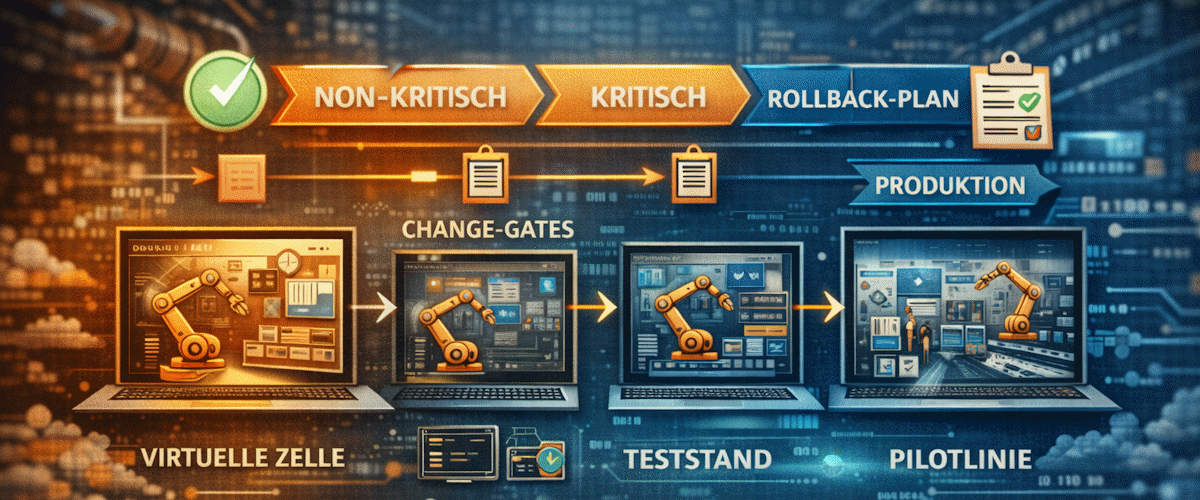
Continuous Delivery (CD) ist ein wichtiges Prinzip der modernen Softwareentwicklung und wird auch im OT-Bereich zunehmend relevant. Ziel ist es, Softwareänderungen kontrolliert und kontinuierlich einzuführen, um Risiken zu minimieren. Im OT-Umfeld bedeutet dies, neue Versionen schrittweise und sicher auszurollen, wodurch Anlagenverfügbarkeit und Sicherheit erhöht werden.
Unsere Best Practices:
- Staging (virtuelle Zelle/Teststand/Pilotlinie)
- Freigaben entlang Risiko-Klassen
- Rollback-Plan als Pflichtbestandteil
Security‑First: DevSecOps für Industrieanlagen
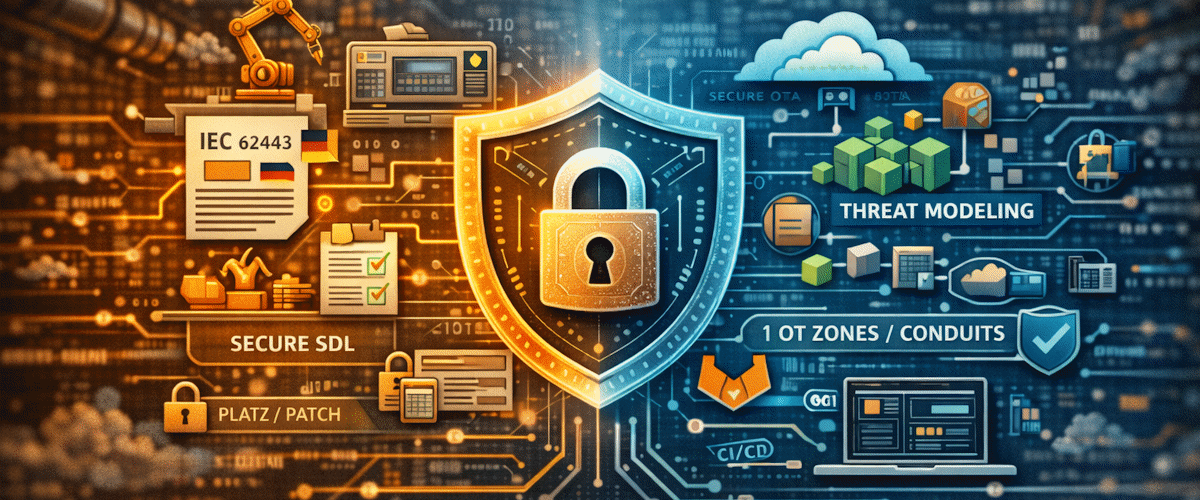
Gerade im industriellen Umfeld kann bereits eine kleine Schwachstelle gravierende Folgen für die Produktion, die Sicherheit von Mitarbeitenden und die Integrität sensibler Daten haben. Daher muss Security von Anfang an als integraler Bestandteil aller Entwicklungs- und Betriebsprozesse verstanden werden – und nicht erst als nachträglicher Zusatz.
Jede Änderung kann sicherheitskritisch sein. Cybersecurity‑Vorfälle sind einer der Hauptgründe für Produktionsstillstände.
Unsere Best Practices:
- Security‑Scans in jeder Pipeline
- SBOMs auch für Industriecode
- Härtung von Engineering‑Workstations
- Least‑Privilege‑Konzepte
Kulturwandel & cross‑funktionale Zusammenarbeit
In der industriellen Umgebung müssen Silos aufgebrochen und die Zusammenarbeit zwischen verschiedenen Fachbereichen wie IT, OT, Entwicklung und Betrieb aktiv gefördert werden. Erst mit offener Kommunikation, gegenseitigem Vertrauen und gemeinsamer Verantwortung entstehen neue Ansätze, die Sicherheit und Effizienz dauerhaft verbessern.
Cross-funktionale Teams tragen das: Sie bündeln unterschiedliche Kompetenzen und Perspektiven, sehen ein Problem von mehreren Seiten und schaffen die Basis für kontinuierliche Verbesserung. Der Weg zu Industrial DevOps führt damit auch zu einer neuen Arbeitskultur, in der Zusammenarbeit und Lernbereitschaft im Mittelpunkt stehen.
Der Kulturwandel ist die größte Herausforderung – nicht die Technik.
Industrial DevOps ist kein Trend – es ist ein Muss!
Wo Flexibilität, Sicherheit und Effizienz über den Vorsprung entscheiden, reicht es nicht mehr aus, bei bewährten Vorgehensweisen aus der Vergangenheit zu bleiben.
Industrial DevOps überbrückt die Kluft zwischen IT und OT, automatisiert Prozesse und bringt Sicherheitsaspekte früh ins Spiel. Dieses Zusammenspiel bleibt: Es ist die Grundlage, auf der moderne Industrieunternehmen dauerhaft bestehen.
Industrial DevOps ist der Schlüssel, um
- Anlagen sicherer,
- Software widerstandsfähiger,
- Teams effizienter und
- Produktionsprozesse resilienter
zu machen.
Gehen Sie den nächsten Schritt!
Wenn Sie Industrial DevOps in Ihrem Werk strukturiert einführen möchten, unterstützt Sie die Comquent Academy vom Assessment über die Roadmap bis zur Umsetzung. Wir verbinden Versionierung, CI/CD für OT, Release-Management und Security-First (DevSecOps/IEC 62443-orientiert) zu einem praxistauglichen Vorgehen, das zu Ihren Rahmenbedingungen passt. In Workshops, Trainings und Projektbegleitung erhalten Sie Regeln, Templates, Tool-Entscheidungen sowie einen belastbaren Pilot-Plan für die ersten Schritte.
Vereinbaren Sie jetzt ein Erstgespräch – und wir klären gemeinsam, wie Sie in 90 Tagen die ersten messbaren Industrial-DevOps-Erfolge in der Produktion erzielen.